一台主机、三台 VPS:多服务器完整走一遍
三台服务器 —— 就叫它们 Frankfurt、Tokyo、Singapore —— 和一个想在三台里随便挑的用户。下面是每一步,什么都不跳过。
0. 决定哪台是主机
主机负责算账、提供面板和订阅,所以挑那台你最不想经常换的 —— 有域名的话就是它。这里是 Frankfurt。副机只管转发;可以便宜、可以随时换。
1. 三台都装
bash <(curl -fsSL https://raw.githubusercontent.com/Maoyangui/m-ui/main/deploy/install.sh)每台同一条命令。各自登录一次面板改掉默认密码。主机放行 2053/tcp 给你自己用面板;两台副机的 2053/tcp 只需要对主机的 IP 放行(主机要访问它们的 agent API),不必对公网开放。
2. 证书
Frankfurt:给它的域名签 Let's Encrypt 证书,或者自签。Tokyo 和 Singapore:证书 → 自签就够了 —— 每台副机用自己的证书跑线路,主机访问自签副机时放宽验证(新增服务器时那个"忽略证书"开关)。
3. 把 Tokyo 和 Singapore 变成副机
在它们各自的面板:设置 → 作为副服务器运行。面板会显示一张配对卡片,两个值:API 地址(https://<ip>:2053/app/)和令牌。页面留着,或者两个都复制下来。
4. 在主机里配对
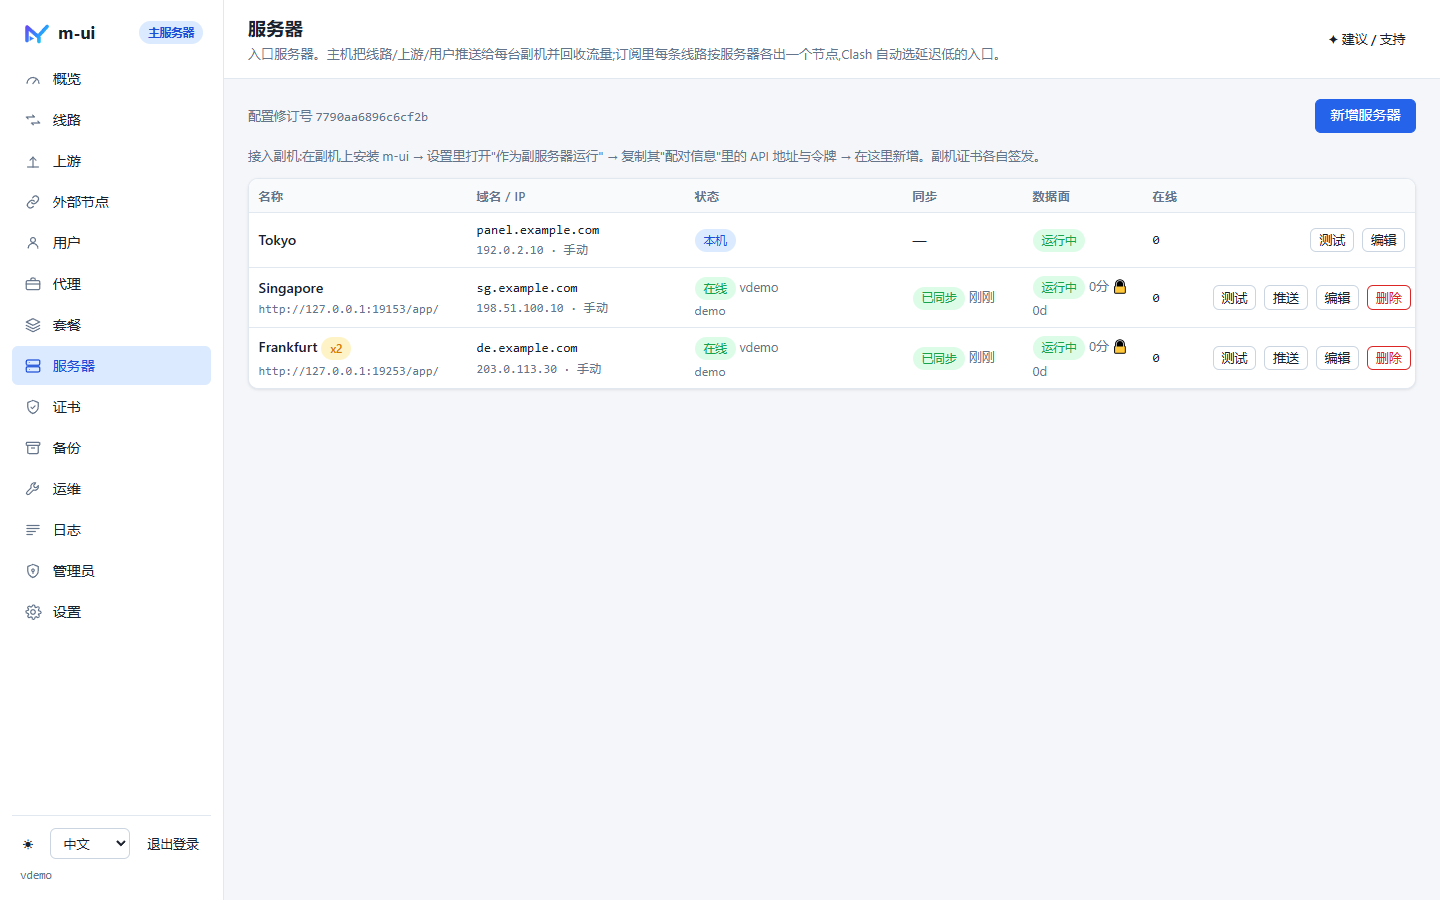
在 Frankfurt:服务器 → 新增服务器。名字 "Tokyo",客户端要连的域名或 IP,第 3 步的 API 地址和令牌,副机是自签证书就勾"忽略证书"。保存。Singapore 同样来一遍。五秒内两行都显示在线 · 已同步。有一台显示离线,看文末的检查清单。
5. 一条线路,三台服务器
线路 → 快速添加 → Hysteria2(或 AnyTLS、Reality)。"服务器"留在全部,端口用推荐的,勾"分配给所有用户",保存。主机校验配置、为新监听器重启自己的数据面,下一份快照把线路推给两台副机;每台副机用自己的证书重启数据面。三台防火墙都放行 24443/udp(或推荐的那个端口)。
6. 一个用户和他的订阅
用户 → 新增用户:名字、配额、到期、设备数 3。详情抽屉直接打开,里面有订阅地址和二维码。导进 Clash Meta 或 sing-box:代理列表里是 Hysteria2 – Frankfurt、Hysteria2 – Tokyo、Hysteria2 – Singapore,各指向那台服务器的地址。客户端的自动测速组挑最快的。
7. 现在成立的事
- 走三台中任何一台的流量都只计一次进同一个配额。
- 三台设备是所有服务器合计(IPv4 地址与 IPv6 /64 各自最多三个),不是每台服务器三台、合计九台。
- 在 Frankfurt 停用这个用户,几秒内 Tokyo 和 Singapore 上都没他了。
- 以后加第四台,再来一遍第 1–4 步;所有部署到"全部服务器"的线路自动出现在它上面,每个人的订阅下次刷新多出第四个节点。
副机显示离线时
- 鼠标悬停状态:连接超时是副机防火墙或安全组没放行 2053;令牌不匹配是令牌抄错了;证书不受信任是自签副机该勾"忽略证书"。
- 点该行的测试立刻重试,不用等下一轮。
- 主机眼里离线的副机仍在照常转发;什么都不会丢,重连后按副机的游标补齐流量。